简体中文
 繁體中文
 English
加密货币冷钱包爆发重大资安事件,Ledger 设备遭植入恶意电路板,24 个助记词恐遭远程窃取,疑似失窃金额突破 1 亿美元。
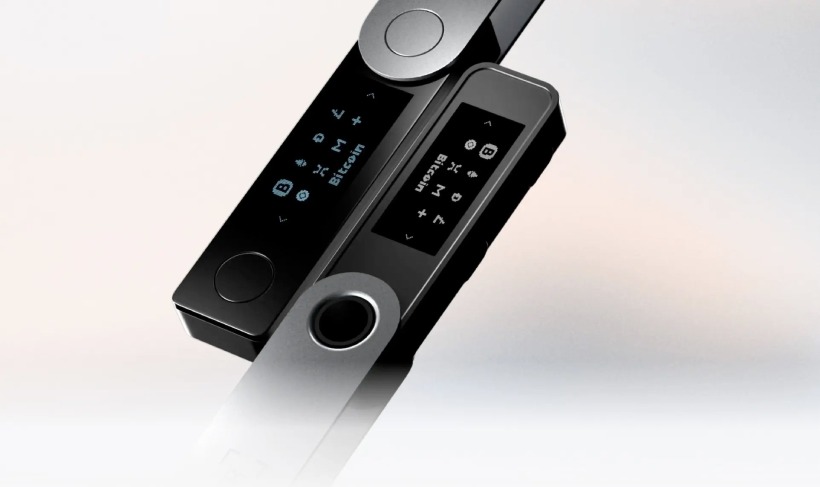
根据 The Block 初期报导,链上研究人员估计疑似遭窃资产超过 8,600 万美元。随着调查进展,区块链分析平台 Bitquery 于 10 月 13 日将估计损失上修至 1.02 亿美元(约新台币 32.1 亿元),涉及六条区块链、324 个钱包地址。Ledger 官方尚未确认最终损失金额、实际受害人数及供应链遭窜改的具体环节,调查仍在进行。
Ledger 事件重点整理
- 硬件植入攻击:Ledger 确认部分钱包遭植入恶意电路板,可读取助记词并通过 LTE、eSIM 外传,调查涉及东南亚经销商 CryptoBilis。
- 损失上修:Bitquery 于 10 月 13 日将疑似遭窃金额上修至 1.02 亿美元,涉及六条区块链、324 个钱包地址,最终金额仍待确认。
- 资金追踪:Tether 已冻结约 1,000 万美元关联 USDT,部分资产流入 Tornado Cash 等服务,链上追查持续进行。
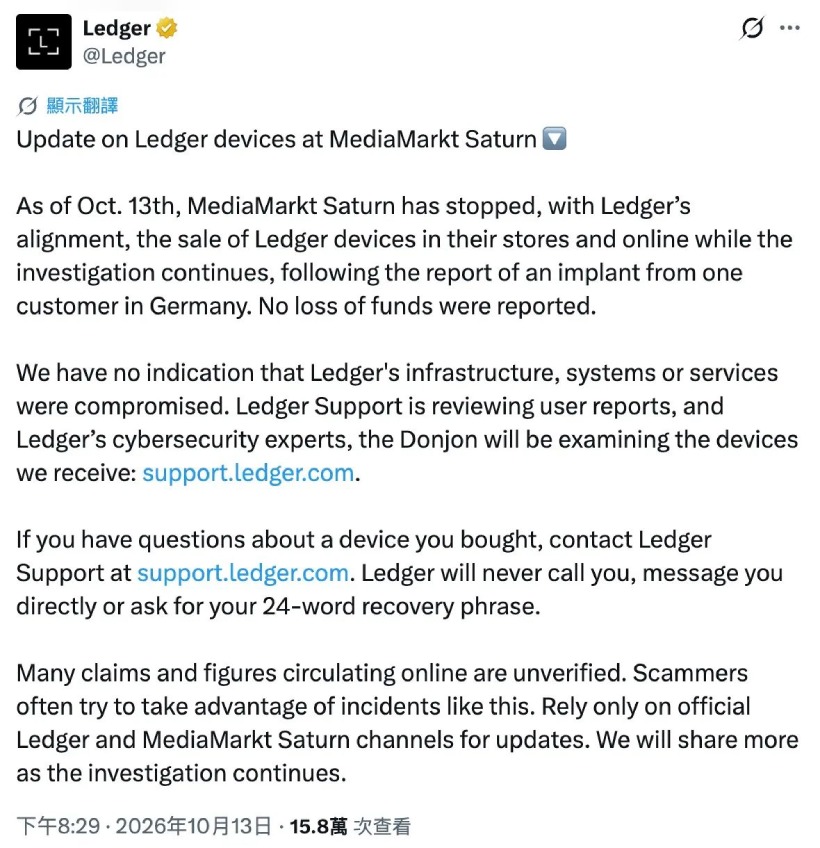
- 欧洲通路调查:德国 MediaMarkt Saturn 因发现疑似遭窜改设备,暂停 Ledger 产品销售,与东南亚事件的关联仍待确认。
- 用户自保:近期通过 CryptoBilis 等相关通路购买设备的用户应提高警觉;若怀疑助记词外泄,应通过可信设备创建全新钱包,并尽速转移资产。
Ledger 硬件钱包遭窜改,事件始末与官方调查进展
@Ledger_Support
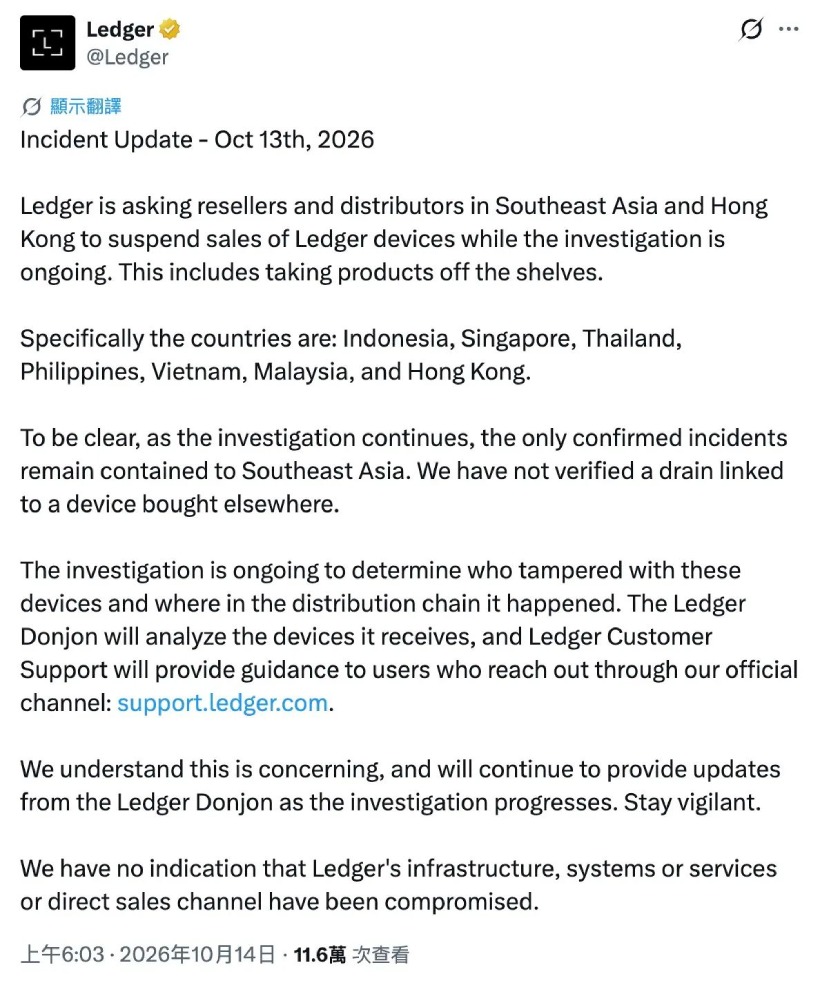
此次事件的调查线索指向东南亚经销商 CryptoBilis,该通路列于 Ledger 官方授权经销商名单,业务涵盖印尼、马来西亚及菲律宾,目前已标示暂停销售。Ledger 已要求 CryptoBilis 暂停相关产品销售与出货,并联系可能受影响的用户。
根据区块链分析平台 Bitquery 截至 10 月 13 日的链上调查,疑似遭窃资产达 1.02 亿美元,涉及六条区块链、324 个钱包地址。Ledger 尚未确认最终损失金额及实际受害人数。
事件也出现跨区域调查进展,德国电子零售商 MediaMarkt Saturn 在消费者通报购买的 Ledger 设备疑似遭植入未经授权的硬件后,已暂停相关产品销售。目前尚未确认德国案例与东南亚攻击事件存在直接关联,但已引发市场对硬件钱包经销通路及供应链安全的关注。
Ledger 事件时间轴(更新至 2026/10/14)
| 日期 | 事件进展 |
|---|---|
| 9/25–10/7 | Bitquery 追踪到可疑地址进行多次小额交易测试,相关活动可追溯至 9 月下旬。 |
| 10/9 | 多名用户通报资产异常流出,初期链上估计疑似损失超过 8,600 万美元。 |
| 10/9 | Ledger 公开调查 CryptoBilis 相关事件,要求经销商暂停售货与出货。 |
| 10/10 | Ledger 确认至少一台受影响设备含有未经授权的硬件植入物。 |
| 10/11 | Bitquery 将疑似损失金额更新至 9,320 万美元,公布资金追踪与 Tether 冻结进展。 |
| 10/12 | Ledger 尚未确认最终损失总额、受影响批量及完整攻击成因。 |
| 10/12–10/13 | Bitquery 添加九个遭窃 Tron 钱包的调查结果,将估计损失上修至 1.02 亿美元,并持续追踪资金流向。 |
| 10/13 | Ledger 安全团队指出,恶意电路板可读取助记词,并通过 LTE 与 eSIM 外传;安全芯片及操作系统未发现遭修改。 |
| 10/13 | 德国 MediaMarkt Saturn 因发现疑似遭窜改设备,暂停 Ledger 产品销售;Trezor、OneKey 也调整 CryptoBilis 经销授权。 |
| 10/14 | 截至目前,Ledger 尚未确认最终损失金额、受影响设备范围及供应链遭窜改的具体环节。 |
数据源:The Block、CoinDesk、Bitquery
Ledger 安全团队确认攻击技术:通过 LTE、eSIM 窃取助记词
Ledger 安全研究团队 Donjon 已确认,在受检的 CryptoBilis 相关设备中发现未经授权的硬件植入物。该设备能在初始化过程中读取屏幕显示的 24 个恢复助记词,并通过 LTE 与 eSIM 将信息外传。
Ledger 指出,恶意植入物未修改 Secure Element 安全芯片、Ledger 操作系统或交易签署机制。目前所有经 Ledger 确认的资产损失案例,均涉及通过 CryptoBilis 购买的设备,但受影响设备总数与供应链遭窜改的环节仍在调查中。
Ledger 疑遭窃 1.02 亿美元,Bitquery 更新链上资金流向
根据 Bitquery 最新调查,攻击者疑似从 324 个钱包地址转出约 1.02 亿美元资产,涉及 Tron、Bitcoin、Ethereum、BNB Chain、Polygon 及 Solana 六条区块链。
其中,Tron 是损失最严重的区块链,疑似遭窃金额约 7,930 万美元,其次为 Bitcoin 的 1,680 万美元。
各区块链疑似遭窃金额
| 区块链 | 估计金额(美元) |
|---|---|
| Tron | 7,930 万 |
| Bitcoin | 1,680 万 |
| Ethereum | 370 万 |
| BNB Chain | 145 万 |
| Polygon | 58 万 |
| Solana | 25 万 |
| 总计 | 约 1.02 亿 |
数据源:Bitquery,2026 年 10 月 13 日
Tether 冻结约 1,000 万美元,部分资产仍在追查
资金追踪方面,根据 Bitquery 最新调查,稳定币发行商 Tether 已冻结 20 个关联地址、合计约 1,000 万美元 USDT。攻击者则持续通过跨链桥、去中心化交易平台及混币工具转移资产,截至 10 月 13 日,累计约 6,840 ETH 流入 Tornado Cash,部分资金进一步通过 Zcash、THORChain 等服务转换,增加追查难度。
截至 10 月 13 日,Bitquery 估计仍有约 8,400 万美元资产可在链上追踪。先前持有 535 万 USDC 的五个关联地址已于 10 月 11 至 12 日遭清空;研究人员另外发现两个疑似由攻击者控制的地址,合计持有约 238 万 USDC。Circle 具备冻结相关资产的技术能力,但目前尚未确认已运行冻结。
需要留意的是,链上可追踪资产、已冻结资产与实际追回金额有所区别。Tether 冻结 USDT 代表相关资产受到转移限制,后续能否返还受害者仍取决于调查及法律进程。上述损失金额属第三方链上估计,324 个钱包地址也不直接等于实际受害人数,Ledger 尚未确认最终损失金额。
Ledger 事件引发连锁反应,Trezor、OneKey 调整经销政策
Ledger 供应链攻击事件也促使其他硬件钱包品牌加强通路管理。根据 The Block 10 月 13 日报导,Trezor 已预防性将 CryptoBilis 从授权经销商名单移除,并规划缩减整体经销网络。Trezor 强调,目前没有证据显示旗下设备受到此次攻击影响。
OneKey 同样撤销 CryptoBilis 的经销授权,并宣布为 2026 年 3 月 1 日至 10 月 13 日期间,通过该通路购买 OneKey 设备的用户提供免费更换服务,无论型号或是否激活均适用。
这些措施显示,硬件钱包业者开始重新查看授权经销商管理、产品流通及实体防窜改机制。对用户而言,设备的购买来源与助记词初始化流程,成为资产安全的重要环节。
Ledger 硬件钱包安全吗?官方建议用户采取哪些措施
Ledger 已提醒最近 90 天通过 CryptoBilis 购买硬件钱包的用户采取防范措施。尚未初始化的设备应暂停设置;已使用的用户则应评估将资产移至使用全新助记词创建的安全钱包。
一般硬件钱包用户也可采取以下措施,降低供应链攻击与助记词外泄风险。
- 确认购买来源,优先选择 Ledger 官方网站或可信通路,保存购买纪录并留意安全公告。
- 检查设备是否异常,若发现外壳、屏幕或零件有可疑情况,应停止使用并联系官方客服。
- 更换疑似受影响钱包,使用可信设备产生全新助记词,将资产转移至新地址,避免沿用可能外泄的助记词。
- 妥善保管助记词,避免将助记词输入网站、客服表单、聊天软件或未经验证的应用进程。
- 警惕假冒客服与钓鱼网站,通过 Ledger 官方支持中心 获取协助,避免点击陌生消息中的钱包验证链接。
若已发现资产遭异常转移,Ledger 建议先联系执法机关,并避免擅自拆解疑似遭窜改的设备,以免破坏调查证据。若助记词可能外泄,应使用可信的新设备创建全新助记词,将剩余资产转移至新地址,避免继续使用原有助记词。
@Ledger_Support
Ledger 事件凸显硬件钱包供应链安全风险
此次 Ledger 事件凸显,硬件钱包的资产安全高度依赖产品制造、物流、经销通路及初始化流程。即使设备具备安全芯片,若攻击者能在产品交付前植入额外硬件,仍可能取得用户敏感信息。对硬件钱包业者而言,供应链稽核、防窜改设计与设备来源验证,将成为维持用户信任的重要课题。
此外,攻击者疑似通过多条区块链分散资金,也反映加密资产遭窃后的追踪与追回难度。尽管 Tether 已冻结部分 USDT,后续能否返还受害者仍取决于调查结果及相关机构合作。随着更多个人与机构采用自托管钱包,硬件供应链安全将成为加密资产保护的重要防线。冷钱包以外还能怎么放、资产该怎么分散,可参考 Ledger 事件后 6 种存放方式比较。
常见问题 FAQ
Q1:Ledger硬件钱包真的遭到黑客入侵吗?
Ledger已确认至少一台受影响装置内部存在未经授权的硬件植入物,目前调查线索集中于东南亚经销商CryptoBilis。Ledger表示,没有迹象显示其内核安全基础设施、系统或服务遭入侵。
Q2:Ledger事件损失多少钱?
Bitquery截至2026年10月13日估计,疑似被盗金额达1.02亿美元,涉及六条区块链、324个钱包地址。Ledger尚未确认最终金额,钱包地址数也不能直接视为实际受害人数。
Q3:Ledger的助记词可能如何外泄?
Ledger安全团队确认,部分遭篡改装置内部的恶意电路能读取初始化时显示的24个助记词,并通过LTE与eSIM传送至外部。安全芯片与操作系统未发现遭到修改。
Q4:通过Ledger官方网站购买的硬件钱包安全吗?
Ledger表示,目前没有迹象显示其内核基础设施或官方直售系统遭入侵。不过,德国第三方零售通路已发现疑似遭篡改装置。若购买来源或装置状态可疑,应停止使用并联系官方客服;已使用疑似受影响装置者,应使用可信的新装置创建全新助记词并转移资产。
Q5:Ledger用户需要立即更换硬件钱包吗?
Ledger已特别提醒最近90天通过CryptoBilis购买装置的用户采取防范措施。若怀疑装置遭篡改或助记词外泄,应考虑使用可信装置创建全新钱包并转移资产。
Q6:Tether冻结的1,000万美元USDT已经追回了吗?
目前Bitquery指出约1,000万美元USDT已遭冻结,代表相关资产受到转移限制,尚未有完成返还受害者的确认信息。
结论:硬件钱包供应链安全成为新战场
此次Ledger事件凸显,硬件钱包的资产安全高度依赖产品制造、物流、经销通路及初始化流程。即使装置具备安全芯片,若攻击者能在产品交付前植入额外硬件,仍可能取得用户敏感信息。
对硬件钱包业者而言,供应链稽核、防篡改设计与装置来源验证,将成为维持用户信任的重要课题。对用户而言,购买来源比品牌更重要——从官方或可信通路购买、检查装置完整性、妥善保管助记词,是保护资产的第一道防线。
到此这篇关于Ledger硬件钱包遭植入恶意电路板!疑失窃1.02亿美元,事件始末与自保指南的文章就介绍到这了,更多相关Ledger钱包安全事件详解内容请搜索以前的文章或继续浏览下面的相关文章,希望大家以后多多支持!