简体中文
 繁體中文
 English
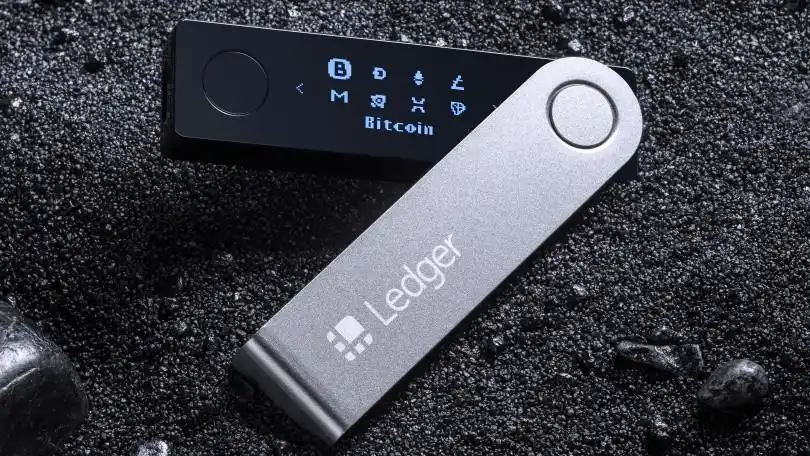
Ledger 已证实,其由东南亚经销商 CryptoBilis 销售的签名设备中植入的硬件恶意程序,会在设备设置过程中捕获 24 位助记词,并通过预配置的 eSIM 卡利用长期演进技术(LTE)传输该助记词。
该公司的唐琼安全团队周二在 X 平台的帖子中表示,这款植入程序不会修改设备的安全元件或莱杰操作系统,也不会篡改交易和签名。
Ledger 的此次更新发布前,该公司上周表示,正就用户从 CryptoBilis 购买其产品所产生的资金损失展开调查。链上研究人员估计,比特币、以太坊和波场上的损失总额超过 8600 万美元。
不过,Ledger 公司表示,这一总损失金额以及受影响用户的数量均尚未得到证实。
“网上流传的数据均来自第三方,Ledger 尚未对其进行全面核实,”该帖子写道。“若你遭受资金损失,请在联系签名人之前与执法部门协调。”
莱杰公司重申,目前没有任何迹象表明其基础设施、系统或服务遭到入侵。该公司还要求CryptoBilis暂停所有销售和发货,以便其网络安全团队对回收的硬件进行检查。
MediaMarkt Saturn 暂停Ledger 产品销售 风波持续扩大
另外,MediaMarkt Saturn 自10月13日起停止在门店和线上销售 Ledger 硬件钱包。此前德国一名客户报告出现植入物相关问题。据 Ledger 就此事发布的最新更新,该案例中未出现资金损失的情况。
“我们非常重视这一事件,”MediaMarkt Saturn 一位发言人告诉 The Block。“MediaMarktSaturn 零售集团已将该制造商的所有受影响产品从其门店和线上平台下架,并正与该制造商取得联系。”
周五,一位名为约翰内斯的X平台用户称,他从两家不同的MediaMarkt门店购买了两台Ledger设备,并发现两台设备内部都存在未经授权的线缆和蜂窝模块。这些说法尚未得到独立验证。
前门头沟交易所(Mt. Gox)首席执行官马克·卡佩莱斯(Mark Karpelès)周二还表示,在新加坡机场购买的一台Ledger Flex硬件钱包中植入了间谍程序。Ledger 已将用户引导至其关于 CryptoBilis 调查的更新说明,但未确认该新加坡设备与同一事件存在关联。
相关文章:Ledger确认恶意芯片窃取助记词,德国MediaMarkt暂停售卖该品牌硬件钱包
Trezor 收紧经销商管控,OneKey 提供更换服务
此次风波已促使其他硬件钱包厂商收紧其经销商渠道。Trezor 表示,目前没有收到 CryptoBilis 出售的设备被篡改的报告,也没有迹象表明其产品受到影响,但作为预防措施,已将该经销商从名单中移除。
根据首席商务官丹尼·桑德斯致合作伙伴的一封信函显示,该公司也在缩减其更广泛的经销商网络。根据该计划,收到通知的经销商将于2027年1月1日失去授权,尽管他们可以在此之前销售剩余库存,但将不再从Trezor获得新的库存。
“没有任何证据表明 Trezor 设备遭到过入侵,”桑德斯写道。“这是一项预防性措施,是出于极度谨慎而采取的。”
与此同时,OneKey 表示未发现有客户资金因该事件遭受损失。该公司称已撤销了 CryptoBilis 的经销商授权,并开始对其更广泛的合作网络进行审查,同时补充称,隶属于存疑法律主体的卖家将被取消授权。
该公司为3月1日至10月13日期间通过CryptoBilis购买的OneKey设备提供免费更换服务,无论设备型号或激活状态如何。
以上就是Ledger证实经销商设备被植入恶意硬件,多家厂商紧急清理经销商的详细内容,更多关于多家厂商暂停销售Ledger的资料请关注其它相关文章!